Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.


 Takeaways by to pontiki AI
Προσθέστε το topontiki.gr ως προτιμώμενη πηγή στη Google
Add topontiki.gr on GoogleΈνα πρωτάκουστο γεγονός αποκαλύπτεται σε έκθεση της Αρχής Προστασίας Δεδομένων Προσωπικού Χαρακτήρα που επιβεβαιώνει τις μεγάλες ανησυχίες των πολιτών αναφορικά με τη διαρροή προσωπικών μας στοιχείων.
Ειδικότερα, ένα ανθρώπινο λάθος κατά τη διαδικασία ψευδωνυμοποίησης αρχείων είχε ως αποτέλεσμα να αναρτηθεί στο διαδίκτυο μια λίστα προγραμματισμένων χειρουργείων, 235 σελίδων με τα κινητά και σταθερά τηλέφωνά 2.820 ασθενών χωρίς ονοματεπώνυμο – τις παθήσεις τους και τις ημερομηνίες με τις επεμβάσεις τους! Μάλιστα σε ορισμένες περιπτώσεις υπήρχαν και τηλέφωνα των συνοδών τους.
Το λάθος αυτό κόστισε στο δημόσιο νοσοκομείο 25.000 ευρώ, μετά την επιβολή προστίμου από την Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα.
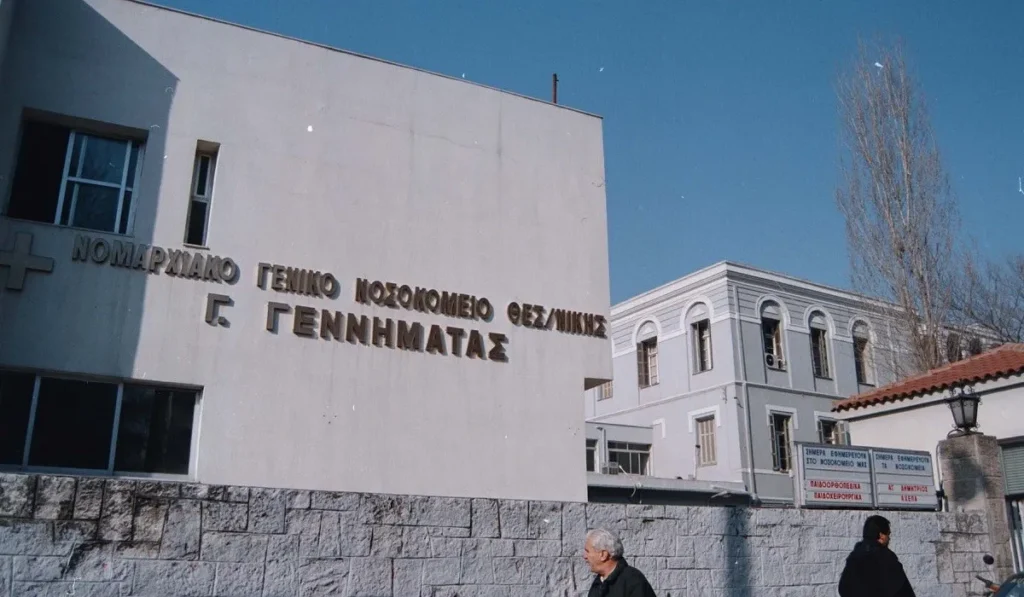
Η υπόθεση έφτασε στην Αρχή μετά τη γνωστοποίηση περιστατικού παραβίασης δεδομένων από το Γενικό Νοσοκομείο Θεσσαλονίκης Γ. Γεννηματάς «Ο Άγιος Δημήτριος», η οποία έγινε στις 2-9-2024. Ένα μήνα μετά, υποβλήθηκε και αναφορά από τον πολίτη που ανακάλυψε το συμβάν και το είχε γνωστοποιήσει στο Νοσοκομείο.
Σύμφωνα με την αναφορά της Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα, στις 29 Αυγούστου 2024 ο πολίτης αναζήτησε στη Google έναν άγνωστο αριθμό κινητού τηλεφώνου που τον καλούσε.
Στα αποτελέσματα εμφανίστηκε αρχείο PDF από την ιστοσελίδα του Νοσοκομείου, στο οποίο περιλαμβάνονταν αριθμοί τηλεφώνων ασθενών, παθήσεις και προγραμματισμένες επεμβάσεις.
Ο πολίτης ενημέρωσε την ίδια ημέρα το Νοσοκομείο μέσω ηλεκτρονικού ταχυδρομείου και το επίμαχο αρχείο αποσύρθηκε λίγες ώρες μετά την ειδοποίηση του Νοσοκομείου.
Ο πολίτης υποστήριξε, ωστόσο, ότι μέχρι την υποβολή της αναφοράς του στην Αρχή δεν είχε ενημερωθεί για τις ενέργειες που ακολούθησαν, ενώ, σύμφωνα με πληροφόρηση που είχε από ασθενή της λίστας, δεν είχαν ενημερωθεί ούτε τα επηρεαζόμενα πρόσωπα.
Το Νοσοκομείο απέδωσε το περιστατικό σε ανθρώπινο λάθος. Υποστήριξε ότι εφαρμοζόταν διαδικασία ψευδωνυμοποίησης των λιστών, αλλά ο αρμόδιος υπάλληλος παρέλειψε να διαγράψει τους τηλεφωνικούς αριθμούς πριν από τη συγκεκριμένη ανάρτηση.
Ως προς τη διάρκεια της έκθεσης, υποστήριξε ότι ο σύνδεσμος στην ιστοσελίδα οδηγούσε στο επίμαχο αρχείο από τις 3 έως τις 10 Μαΐου 2024 και στη συνέχεια ενημερώθηκε ώστε να παραπέμπει σε νεότερο αρχείο.
Το PDF, ωστόσο, παρέμεινε αρχειοθετημένο και μπορούσε να εντοπιστεί μέσω μηχανής αναζήτησης μέχρι την οριστική διαγραφή του μετά την ειδοποίηση του πολίτη.
Το Νοσοκομείο υποστήριξε ακόμη ότι δεν απαιτείτο ενημέρωση των ασθενών, καθώς είχε εκτιμήσει ότι δεν υπήρχε υψηλός κίνδυνος.
Επικαλέστηκε ιδίως ότι οι αριθμοί τηλεφώνου δεν αποτελούν ευαίσθητα δεδομένα, ότι η λίστα δεν περιείχε ονοματεπώνυμα και ότι η ταυτοποίηση των ασθενών μπορούσε να γίνει μόνο έμμεσα, μέσω πρόσθετης αναζήτησης.
Η Αρχή επισήμανε ότι η επέλευση μιας παραβίασης δεδομένων δεν συνεπάγεται από μόνη της παράβαση του άρθρου 32 ΓΚΠΔ.
τη συγκεκριμένη περίπτωση, όμως, έκρινε ότι, λόγω της φύσης των δεδομένων και της συγκεκριμένης επεξεργασίας, το Νοσοκομείο όφειλε να έχει προβλέψει πρόσθετες δικλείδες προστασίας.
Ως τέτοια μέτρα ανέφερε ενδεικτικά:
– τον έλεγχο από δεύτερο πρόσωπο πριν από τη δημοσίευση, -την αυτοματοποίηση της διαδικασίας μέσω ειδικής εφαρμογής,
– τη δοκιμαστική ανάρτηση σε διαφορετικό περιβάλλον.
Η απουσία τους οδήγησε στη διαπίστωση παράβασης της αρχής της ακεραιότητας και εμπιστευτικότητας και του άρθρου 32 ΓΚΠΔ.
Εκπρόθεσμη γνωστοποίηση και μη ενημέρωση των ασθενών
Πρόσθετες παραβάσεις διαπιστώθηκαν ως προς τη διαχείριση του περιστατικού μετά τον εντοπισμό του. Το Νοσοκομείο έλαβε γνώση της παραβίασης στις 29 Αυγούστου 2024, μετά την ειδοποίηση του πολίτη, αλλά τη γνωστοποίησε στην Αρχή στις 2 Σεπτεμβρίου, δηλαδή εντός 96 αντί των 72 ωρών που προβλέπει το άρθρο 33 ΓΚΠΔ.
Για να δικαιολογήσει την καθυστέρηση αυτή, το Νοσοκομείο επικαλέστηκε αφενός ότι μεσολάβησε Σαββατοκύριακο και αφετέρου ότι, σύμφωνα με την εκτίμηση κινδύνου που πραγματοποίησε, το περιστατικό παρουσίαζε χαμηλό κίνδυνο για τα δικαιώματα των επηρεαζόμενων προσώπων.
Η Αρχή απέρριψε με τρόπο συνοπτικό τον ισχυρισμό περί Σαββατοκύριακου, χαρακτηρίζοντας το γεγονός ως «αδιάφορο» σε σχέση με τις απαιτήσεις του νόμου και στάθηκε περισσότερο στον δεύτερο ισχυρισμό, αυτόν της εκτίμησης του κινδύνου.
Κατά την κρίση της, η εσφαλμένη αντίληψη του Νοσοκομείου τόσο για τη φύση της παραβίασης όσο και για τον κίνδυνο που αυτή συνεπαγόταν για τους ασθενείς καταδείκνυε και έλλειψη κατάλληλων μέτρων ασφάλειας της επεξεργασίας. Για τον λόγο αυτό, η Αρχή συνέδεσε το συγκεκριμένο ζήτημα όχι μόνο με την εκπρόθεσμη γνωστοποίηση του άρθρου 33, αλλά και με τις απαιτήσεις ασφάλειας του άρθρου 32 ΓΚΠΔ.
Η ίδια εκτίμηση κινδύνου βρέθηκε στο επίκεντρο και της απόφασης του Νοσοκομείου να μην ενημερώσει τους ίδιους τους ασθενείς. Το Νοσοκομείο είχε υποστηρίξει ότι δεν συνέτρεχε υψηλός κίνδυνος, καθώς οι τηλεφωνικοί αριθμοί αποτελούσαν απλά και όχι ευαίσθητα δεδομένα, στη λίστα δεν αναγράφονταν ονοματεπώνυμα και η ταυτοποίηση των προσώπων μπορούσε να γίνει μόνο έμμεσα, μέσω πρόσθετης αναζήτησης των τηλεφωνικών αριθμών σε μηχανή αναζήτησης.
Η Αρχή κατέληξε στην αντίθετη εκτίμηση. Το κρίσιμο στοιχείο δεν ήταν η φύση του τηλεφωνικού αριθμού μεμονωμένα, αλλά το γεγονός ότι η παραβίαση αφορούσε πληροφορίες για την υγεία των ασθενών. Η δημοσιοποίηση των δεδομένων αυτών, σε συνδυασμό με τη δυνατότητα ταυτοποίησης των προσώπων, μπορούσε να δημιουργήσει υψηλό κίνδυνο για τα δικαιώματα και τις ελευθερίες τους.
Ειδικότερα, η Αρχή επισήμανε ότι η παραβίαση της εμπιστευτικότητας δεδομένων υγείας μπορεί να οδηγήσει σε:
Έκρινε, συνεπώς, ότι συνέτρεχαν οι προϋποθέσεις του άρθρου 34 παρ. 1 ΓΚΠΔ και ότι το Νοσοκομείο όφειλε να ανακοινώσει αμελλητί την παραβίαση στους επηρεαζόμενους ασθενείς. Η παράλειψή του να το πράξει αποτέλεσε αυτοτελή παράβαση του Κανονισμού.
Η εσφαλμένη εκτίμηση του κινδύνου είχε, έτσι, διπλή συνέπεια: το περιστατικό γνωστοποιήθηκε εκπρόθεσμα στην Αρχή και δεν ανακοινώθηκε καθόλου στους περίπου 2.820 επηρεαζόμενους ασθενείς, συμπεριφορά η οποία οδήγησε στη διαπίστωση της παραβίασης τόσο του άρθρου 33, όσο και του άρθρου 34 ΓΚΠΔ.
Μη διαθέσιμα τα στοιχεία επικοινωνίας του DPO
Αυτοτελής παράβαση διαπιστώθηκε και ως προς τη δημοσίευση των στοιχείων επικοινωνίας του Υπευθύνου Προστασίας Δεδομένων (DPO) του Νοσοκομείου. Το ζήτημα είχε τεθεί ήδη με την αναφορά του πολίτη, ο οποίος υποστήριξε ότι δυσκολεύτηκε να εντοπίσει κατάλληλη ηλεκτρονική διεύθυνση για να γνωστοποιήσει το περιστατικό και ότι στην ιστοσελίδα δεν υπήρχαν στοιχεία επικοινωνίας του DPO.
Τα πρόστιμα
Με βάση τις ανωτέρω διαπιστώσεις, η Αρχή επέβαλε συνολικό διοικητικό πρόστιμο ύψους 25.000 ευρώ, το οποίο διακρίνεται σε τέσσερα επιμέρους πρόστιμα:
-10.000 ευρώ για την παραβίαση της αρχής της ακεραιότητας και εμπιστευτικότητας σε συνδυασμό με το άρθρο 32,
-2.000 ευρώ για την εκπρόθεσμη γνωστοποίηση του περιστατικού,
-10.000 ευρώ για τη μη ανακοίνωση της παραβίασης στους ασθενείς,
– 3.000 ευρώ για τις παραβάσεις που συνδέονταν με τη μη δημοσίευση των στοιχείων του DPO.
Διαβάστε επίσης
ΕΟΠΕ: Η χημειοθεραπεία δεν αποτελεί μια απλή διαδικασία χορήγησης φαρμάκων

Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.




Το topontiki.gr σέβεται όλες τις απόψεις, αλλά διατηρεί το δικαίωμά του να μην αναρτά υβριστικά σχόλια και διαφημίσεις. Οι χρήστες που παραβιάζουν τους κανόνες συμπεριφοράς θα αποκλείονται. Τα σχόλια απηχούν αποκλειστικά τις απόψεις των αναγνωστών.