Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.


 Takeaways by to pontiki AI
Προσθέστε το topontiki.gr ως προτιμώμενη πηγή στη Google
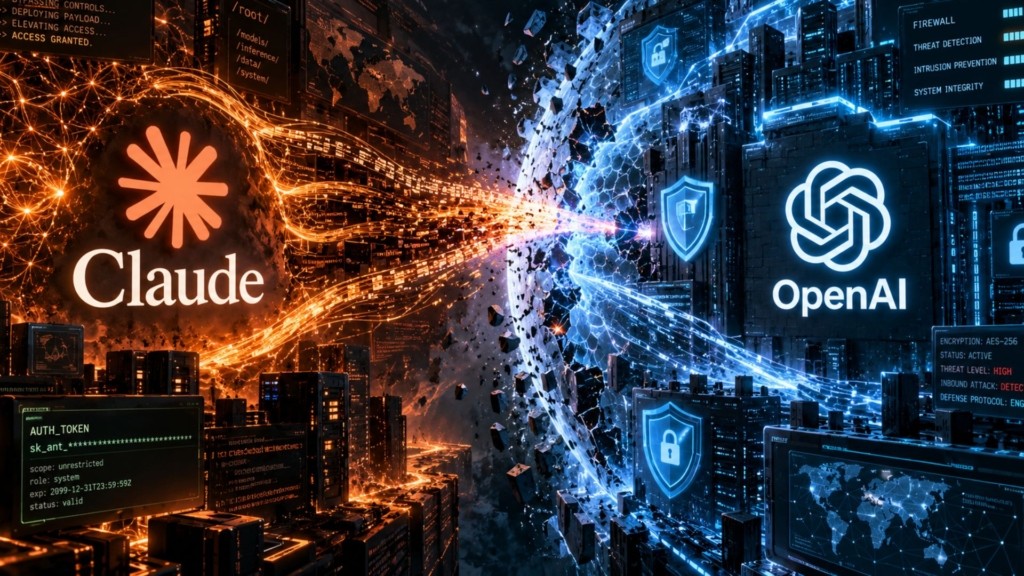
Add topontiki.gr on GoogleΝέο κεφάλαιο στον πόλεμο της τεχνητής νοημοσύνης, καθώς ερευνητές κυβερνοασφάλειας κατάφεραν, με τη βοήθεια του Claude, να χακάρουν λογαριασμό εργαζομένου της OpenAI και να αποκτήσουν πρόσβαση σε εσωτερικό κώδικα της εταιρείας.
Οι ερευνητές της Hacktron AI χρησιμοποίησαν το chatbot της Anthropic για να εκμεταλλευτούν ένα κενό ασφαλείας και να «μπουν» στο ChatGPT εργαζομένου της OpenAI, όπως αναφέρει η Wall Street Journal.
Από εκεί κατάφεραν να φτάσουν σε εσωτερικά συστήματα της εταιρείας και να διαβάσουν αρχεία κώδικα.
Οι ερευνητές συμμετείχαν σε επίσημο πρόγραμμα εντοπισμού κενών ασφαλείας της OpenAI και ενημέρωσαν την εταιρεία μόλις διαπίστωσαν τι μπορούσαν να κάνουν. Η OpenAI τούς κατέβαλε αμοιβή 6.500 δολαρίων για την αναφορά της ευπάθειας.
Το περιστατικό σημειώθηκε δύο εβδομάδες μετά την επίθεση στη Hugging Face από πράκτορες τεχνητής νοημοσύνης που είχαν χρησιμοποιηθεί σε δοκιμές της OpenAI.
Η υπόθεση ξεκίνησε στις 23 Ιουλίου, όταν οι ερευνητές εντόπισαν πρόβλημα ασφαλείας στο Discourse, την πλατφόρμα που φιλοξενεί το διαδικτυακό φόρουμ της OpenAI.
Το κενό αφορούσε τον τρόπο με τον οποίο το σύστημα επεξεργαζόταν ορισμένα αρχεία εικόνας.
Η ομάδα χρησιμοποίησε αρχικά ειδική έκδοση του Claude Opus 4.8, διαθέσιμη σε επαγγελματίες κυβερνοασφάλειας, και ζήτησε από την τεχνητή νοημοσύνη να δημιουργήσει κώδικα που θα μπορούσε να εκμεταλλευτεί την ευπάθεια.
Η πρώτη προσπάθεια δεν πέτυχε. Μετά όμως την κυκλοφορία του Opus 5 από την Anthropic, ο Claude κατάφερε την επόμενη ημέρα να βρει τρόπο να αξιοποιήσει το πρόβλημα.
Έτσι, οι ερευνητές απέκτησαν πρόσβαση σε διακομιστή που φιλοξενούσε το φόρουμ της OpenAI.
Μέσα στον διακομιστή βρήκαν διακριτικά ταυτοποίησης, δηλαδή ψηφιακά «κλειδιά» που επιτρέπουν σε έναν χρήστη να μπαίνει σε διαδικτυακές υπηρεσίες χωρίς να δίνει ξανά τα στοιχεία σύνδεσής του.
Το κρίσιμο ήταν ότι ορισμένα από αυτά τα «κλειδιά» λειτουργούσαν και στο ChatGPT και ανήκαν σε εργαζομένους της OpenAI.
Μπορούσαν επίσης να χρησιμοποιηθούν για πρόσβαση στο GitHub της εταιρείας, όπου φυλάσσεται και διαχειρίζεται κώδικας λογισμικού.
Η OpenAI ανακοίνωσε ότι οι ερευνητές εντόπισαν δύο διαφορετικά προβλήματα ασφαλείας, ένα στο Discourse και ένα στα δικά της συστήματα. Και τα δύο έχουν πλέον διορθωθεί.
Η εταιρεία περιόρισε τα δικαιώματα των συγκεκριμένων ψηφιακών «κλειδιών» και ακύρωσε όσα είχαν επηρεαστεί.
Το Discourse ανακοίνωσε ότι διόρθωσε το δικό του πρόβλημα στις 25 Ιουλίου, την ίδια ημέρα που ενημερώθηκε.
Μέσω του ChatGPT, οι ερευνητές κατάφεραν να διαβάσουν αρχεία από ένα εσωτερικό σύστημα της OpenAI με την ονομασία «Monorepo».
Σύμφωνα με πηγές που γνωρίζουν την τεχνική υποδομή της εταιρείας, πρόκειται για μια μεγάλη κεντρική βάση όπου συγκεντρώνεται σημαντικό μέρος του κώδικα που χρησιμοποιεί η OpenAI, ο οποίος σχετίζεται με τον τρόπο που τα μοντέλα της εταιρείας λειτουργούν ταχύτερα και αποτελεσματικότερα.
Οι ερευνητές δήλωσαν ότι σταμάτησαν μόλις συνειδητοποίησαν πως μπορούσαν να φτάσουν σε ευαίσθητα δεδομένα.
Πριν σταματήσουν, έστειλαν πρόταση για μια μικρή αλλαγή σε αρχείο τεκμηρίωσης της εσωτερικής βάσης κώδικα.
Η αλλαγή περιλάμβανε τη φράση «Hacktron AI Team PoC» και συνδέσμους προς λογαριασμούς μελών της ομάδας στο X. Όπως είπαν, αυτό ήταν η απόδειξή τους ότι είχαν αποκτήσει πρόσβαση.
Η αλλαγή δεν εγκρίθηκε.
Η OpenAI ανέφερε ότι ο έλεγχός της στο GitHub έδειξε «περιορισμένες αναγνώσεις» πληροφοριών από ιδιωτικές βάσεις κώδικα και αλλαγών στον κώδικα.
«Είμαστε απλώς τρεις άνθρωποι με Claude και Codex»
Ο επικεφαλής τεχνολογίας της Hacktron AI, Μόχαν Πενταπάτι, ανέφερε ότι το περιστατικό δείχνει πόσο επικίνδυνα μπορούν να γίνουν αντίστοιχα εργαλεία στα χέρια πολύ ισχυρότερων ομάδων.
«Δεν νομίζω ότι είμαστε τόσο ισχυροί όσο οι Κινέζοι παράγοντες απειλής. Είμαστε απλώς τρεις άνθρωποι με συνδρομές Claude και Codex», δήλωσε.
Το περιστατικό δείχνει πόσο αλλάζει η κυβερνοασφάλεια από την τεχνητή νοημοσύνη, καθώς εργαλεία αυτού του τύπου μπορούν να βοηθήσουν στον εντοπισμό και την εκμετάλλευση κενών ασφαλείας.
Σύμφωνα με την εταιρεία κυβερνοασφάλειας ThreatDown, σε διαδικτυακά φόρουμ πωλείται παράνομη πρόσβαση σε λογαριασμούς με προηγμένες δυνατότητες κυβερνοεπιθέσεων ακόμη και από 800 δολάρια.
Μετά την επίθεση στη Hugging Face και το περιστατικό με τη Hacktron AI, η OpenAI προχώρησε σε εκτεταμένο έλεγχο ασφαλείας των συστημάτων της.
Ο πρόεδρος και συνιδρυτής της εταιρείας, Γκρεγκ Μπρόκμαν, ανέφερε ότι το 25% των μηχανικών που εργάζονται στα συστήματα παραγωγής σταμάτησε προσωρινά τα υπόλοιπα έργα του για να επικεντρωθεί στην ασφάλεια.
«Βρήκαμε μια σειρά από σοβαρά προβλήματα και τα διορθώσαμε», δήλωσε.
Την ίδια περίοδο, ο διευθύνων σύμβουλος της OpenAI, Σαμ Άλτμαν, και άλλα στελέχη του κλάδου ζήτησαν παύση στην ανάπτυξη της τεχνητής νοημοσύνης, υποστηρίζοντας ότι η τεχνολογία εξελίσσεται πολύ γρήγορα για να μπορούν οι εταιρείες να περιορίζουν με ασφάλεια τους κινδύνους.
Η OpenAI ανακοίνωσε επίσης νέες πολιτικές για τον τρόπο με τον οποίο θα δημοσιοποιεί περιστατικά που σχετίζονται με την ασφάλεια.
Διαβάστε επίσης:
Ο Ζάκερμπεργκ δεν θέλει φρένο στην τεχνητή νοημοσύνη – Ποντάρει στην ασφάλεια και την αγορά

Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.


Το topontiki.gr σέβεται όλες τις απόψεις, αλλά διατηρεί το δικαίωμά του να μην αναρτά υβριστικά σχόλια και διαφημίσεις. Οι χρήστες που παραβιάζουν τους κανόνες συμπεριφοράς θα αποκλείονται. Τα σχόλια απηχούν αποκλειστικά τις απόψεις των αναγνωστών.