Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.


 Takeaways by to pontiki AI
Προσθέστε το topontiki.gr ως προτιμώμενη πηγή στη Google
Add topontiki.gr on GoogleΣοβαρά κενά ασφαλείας που παρέμεναν κρυφά για πάνω από μία δεκαετία αποκαλύφθηκαν με τη βοήθεια της τεχνητής νοημοσύνης, προκαλώντας έκτακτα μέτρα από κυβερνήσεις και τεχνολογικούς κολοσσούς.
Εκατομμύρια ιστοσελίδες σε όλο τον κόσμο ενδέχεται να βρίσκονται αντιμέτωπες με σοβαρούς κινδύνους κυβερνοασφάλειας, μετά τον εντοπισμό κρίσιμων ευπαθειών στην PHP, μία από τις πιο διαδεδομένες γλώσσες προγραμματισμού του διαδικτύου.
Η ανακάλυψη προκάλεσε την Τετάρτη (21/10) παγκόσμια κινητοποίηση, με τις αρμόδιες αρχές να ζητούν άμεσες ενημερώσεις ασφαλείας ή ακόμη και προσωρινή διακοπή λειτουργίας ιστοσελίδων.
Η εταιρεία Wiz χαρακτήρισε τις ευπάθειες ως τις «σοβαρότερες» που έχουν εντοπιστεί ποτέ μέσω τεχνητής νοημοσύνης, ενώ η OpenAI έκανε λόγο για «ένα από τα σημαντικότερα ζητήματα ασφαλείας των τελευταίων ετών».
Η PHP (PHP: Hypertext Preprocessor) χρησιμοποιείται ευρέως από τη δεκαετία του 2000 και αποτελεί βασικό στοιχείο λειτουργίας εκατομμυρίων ιστοσελίδων, ηλεκτρονικών καταστημάτων και πλατφορμών όπως η Wikipedia και το WordPress.
Όπως εξήγησε στο BBC ο Πολ Σπέιν, επικεφαλής της Gorilla Cyber Security, η PHP επιτρέπει στις ιστοσελίδες να συγκεντρώνουν πληροφορίες και να τις εμφανίζουν στους επισκέπτες.
Ωστόσο, τα κενά που αποκαλύφθηκαν ενδέχεται να επιτρέψουν σε χάκερ να αποκτήσουν τον έλεγχο ευάλωτων διακομιστών χωρίς έλεγχο ταυτότητας και να υποκλέψουν προσωπικά δεδομένα.
Ο Σπέιν προειδοποίησε ότι μπορεί να επηρεάζονται εκατομμύρια ιστοσελίδες, ενώ η ερευνήτρια Τζιλ Σλέι, από το Πανεπιστήμιο της Αδελαΐδας, έκανε λόγο για δυνητικά καταστροφικές συνέπειες εάν χάκερ ή κρατικοί φορείς εκμεταλλευτούν τις ευπάθειες.
Η αποκάλυψη προκάλεσε προβλήματα σε διαδικτυακές υπηρεσίες, κυβερνητικές πύλες, πλατφόρμες παιχνιδιών και φόρουμ.
Η Wikimedia, που βρίσκεται πίσω από τη Wikipedia, διέκοψε προληπτικά τη λειτουργία ορισμένων συστημάτων της. Αντίστοιχα μέτρα έλαβαν η φινλανδική κυβέρνηση, ο δήμος Εδιμβούργου, το BBC και η υπηρεσία κυβερνοασφάλειας της Ολλανδίας.
Το Πανεπιστήμιο της Γενεύης απέσυρε την ιστοσελίδα του έπειτα από προειδοποίηση της ευρωπαϊκής υπηρεσίας CERT-EU, ενώ στη Σκωτία τέθηκαν εκτός λειτουργίας ιστοσελίδες δήμων και υγειονομικών αρχών.
Μεγαλύτερο κίνδυνο αντιμετωπίζουν οργανισμοί με περιορισμένους πόρους κυβερνοασφάλειας και ιστοσελίδες που δεν συντηρούνται επαρκώς.
Οι προγραμματιστές της PHP διέθεσαν επείγουσες διορθώσεις ασφαλείας, ζητώντας την άμεση εγκατάστασή τους.
Η Εθνική Υπηρεσία Ασφαλείας των ΗΠΑ (NSA) κάλεσε οργανισμούς που δεν μπορούν να εφαρμόσουν εγκαίρως τις διορθώσεις να θέσουν τα συστήματά τους εκτός λειτουργίας, προειδοποιώντας για κίνδυνο άμεσης πρόσβασης σε βάσεις δεδομένων. Παράλληλα, ζήτησε άμεση προστασία όλων των ομοσπονδιακών κυβερνητικών υπηρεσιών.
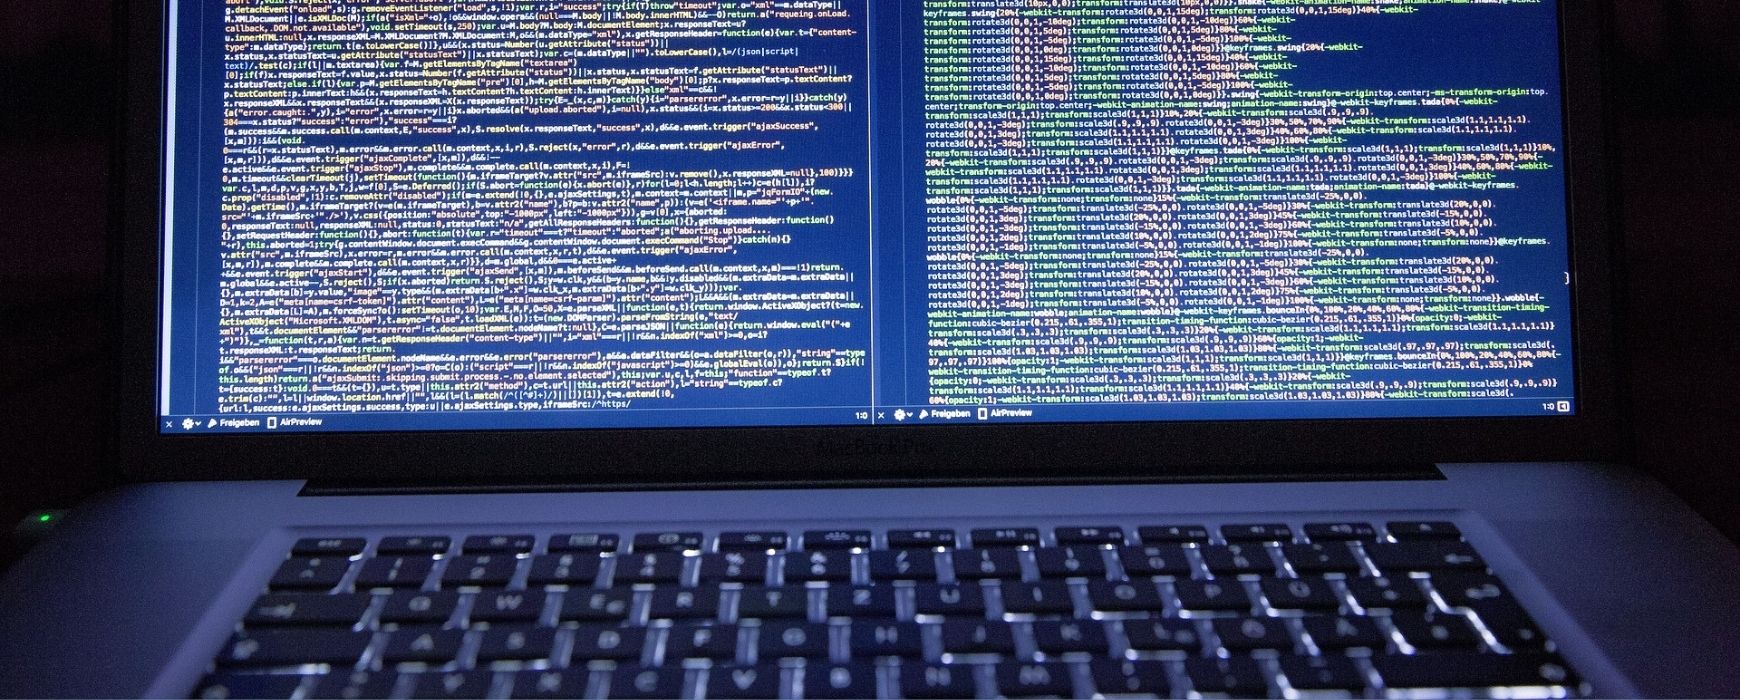
Αντίστοιχες συστάσεις εξέδωσαν η Βρετανία, η Ευρωπαϊκή Ένωση, η Σιγκαπούρη και η Αυστραλία, με τις βρετανικές αρχές να ζητούν επιπλέον ελέγχους για κρυφές διόδους πρόσβασης που ενδέχεται να έχουν εγκαταστήσει επιτιθέμενοι.
Η πρωθυπουργός της Ιαπωνίας, Σανάε Τακαΐτσι, κάλεσε μέσω X τους διαχειριστές δημόσιων ιστοσελίδων να ελέγξουν αμέσως εάν χρησιμοποιούν PHP και, εφόσον δεν μπορούν να εγκαταστήσουν τις διορθώσεις, να εξετάσουν την προσωρινή αναστολή λειτουργίας τους.
Την ίδια στιγμή, η Amazon αποκάλυψε ότι δέχθηκε πολλαπλές απόπειρες κυβερνοεπίθεσης ημέρες πριν από τη δημοσιοποίηση του προβλήματος, χωρίς να είναι γνωστό πώς οι πιθανοί δράστες είχαν πληροφορηθεί την ευπάθεια.
Οι ευπάθειες εντοπίστηκαν από ερευνητές των εταιρειών Calif και Wiz, με τη χρήση προηγμένων εργαλείων τεχνητής νοημοσύνης που αναλύουν τον κώδικα πολύ ταχύτερα από τις παραδοσιακές μεθόδους.
Η OpenAI επισήμανε ότι η τεχνητή νοημοσύνη μπορεί να αποκαλύπτει σοβαρές αδυναμίες, αλλά και να διευκολύνει την ταχεία ανάπτυξη εργαλείων κυβερνοεπιθέσεων. Παράλληλα, διέθεσε πρόγραμμα ελέγχου ασφαλείας της PHP.
Οι ειδικοί ζητούν από τους διαχειριστές ιστοσελίδων να εγκαταστήσουν αμέσως την τελευταία ασφαλή έκδοση της PHP, διαδικασία σχετικά απλή για τις περισσότερες τεχνικές ομάδες.
Η NSA συνιστά αυξημένη επαγρύπνηση και συνεχή παρακολούθηση των ενημερώσεων ασφαλείας.
Για τους απλούς χρήστες, η βασική σύσταση είναι να ακολουθούν τις οδηγίες των υπηρεσιών που χρησιμοποιούν, ιδιαίτερα για αλλαγές κωδικών πρόσβασης, και να προσέχουν παραπλανητικά μηνύματα ηλεκτρονικού «ψαρέματος» (phishing) που μπορεί να εκμεταλλευτούν τη δημοσιότητα γύρω από το περιστατικό.
Διαβάστε επίσης:
Τι δεν πρέπει να μοιραζόμαστε ποτέ με ένα chatbot Τεχνητής Νοημοσύνης – Χρήση της AI με ασφάλεια

Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.
Το topontiki.gr σέβεται όλες τις απόψεις, αλλά διατηρεί το δικαίωμά του να μην αναρτά υβριστικά σχόλια και διαφημίσεις. Οι χρήστες που παραβιάζουν τους κανόνες συμπεριφοράς θα αποκλείονται. Τα σχόλια απηχούν αποκλειστικά τις απόψεις των αναγνωστών.