

Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.


Προσθέστε το topontiki.gr ως προτιμώμενη πηγή στη Google
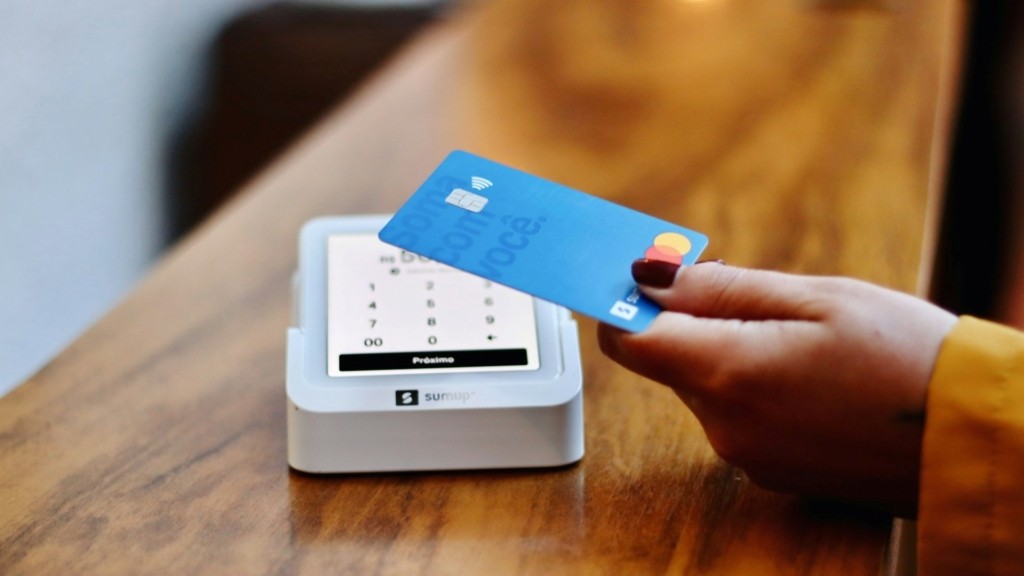
Add topontiki.gr on GoogleΜια απλή πληρωμή με πιστωτική κάρτα στο αγαπημένο σας κατάστημα μπορεί να φαίνεται ακίνδυνη, αλλά τι συμβαίνει όταν το μηχάνημα που επεξεργάζεται τη συναλλαγή σας έχει ένα κενό ασφαλείας που μπορούν να εκμεταλλευτούν οι χάκερ;
Σύμφωνα με αναφορές, οι κυβερνοεγκληματίες εκμεταλλεύτηκαν πεπαλαιωμένα συστήματα Windows της Microsoft για να εισβάλουν σε περισσότερα από 700 τερματικά πληρωμών σε πάνω από 20 χώρες, κλέβοντας τουλάχιστον 1 εκατομμύριο αρχεία πιστωτικών και χρεωστικών καρτών. Το ανησυχητικό είναι ότι η ευπάθεια είχε ήδη διορθωθεί από τη Microsoft πριν από σχεδόν δύο χρόνια, ωστόσο πολλά συστήματα παρέμεναν εκτεθειμένα. Πώς κατάφεραν οι χάκερ να μετατρέψουν ένα παλιό σφάλμα των Windows σε μια τεράστια ευκαιρία για οικονομική κλοπή και τι σημαίνει αυτό για όσους πληρώνουν τακτικά με κάρτα;
Η κυβερνοεπίθεση ήρθε στο φως μόνο επειδή ο χάκερ που την πραγματοποίησε έκανε ένα λάθος. Τον Αύγουστο του 2026, ερευνητές στον τομέα της κυβερνοασφάλειας ανακάλυψαν έναν απροστάτευτο διακομιστή που ο εισβολέας είχε αφήσει εκτεθειμένο στο διαδίκτυο. Μέσα σε αυτόν, βρήκαν ολόκληρο το ψηφιακό εργαλείο που χρησιμοποιήθηκε για τη διεξαγωγή της επιχείρησης. Αυτό περιελάμβανε τον πηγαίο κώδικα του κακόβουλου λογισμικού, εργαλεία hacking και ένα ενεργό πάνελ βάσης δεδομένων με την ονομασία «VINY JUNIOR TRILHAS» που περιείχε τις κλεμμένες πληροφορίες πληρωμών.
Στοιχεία που κρύβονται στην τεκμηρίωση του διακομιστή και στα αρχεία καταγραφής επιθέσεων υποδηλώνουν ότι ο κυβερνοεγκληματίας εδρεύει στη Βραζιλία, η οποία ήταν και ο κύριος στόχος της εκστρατείας. Οι ερευνητές ειδοποίησαν την Ομάδα Αντιμετώπισης Έκτακτων Περιστατικών Πληροφορικής της Βραζιλίας (CTIR) στις 8 Σεπτεμβρίου 2026, αν και ο εκτεθειμένος διακομιστής είχε ήδη τεθεί εκτός λειτουργίας στις 31 Αυγούστου. Αντί να επινοήσει ένα εντελώς νέο κυβερνοόπλο, ο εισβολέας εκμεταλλεύτηκε ένα υπάρχον σχέδιο.
Ο χάκερ τροποποίησε δημόσια διαθέσιμο δοκιμαστικό κώδικα για μια γνωστή ευπάθεια των Windows που έχει καταγραφεί ως CVE-2024-49138, προσαρμόζοντάς τον ειδικά για να διεισδύσει σε τερματικά σημείων πώλησης (POS) καταστημάτων λιανικής. Με απλά λόγια, αυτό το ελάττωμα λειτουργεί σαν ένα ψηφιακό κλειδί-πασπαρτού. Μόλις ένας χάκερ αποκτήσει βασική, χαμηλού επιπέδου πρόσβαση σε ένα σύστημα, το ελάττωμα του επιτρέπει να αναβαθμίσει τα δικαιώματά του και να αναλάβει τον πλήρη διαχειριστικό έλεγχο. Η Microsoft είχε πράγματι κυκλοφορήσει μια επιδιόρθωση για αυτό ακριβώς το ζήτημα ήδη από τον Δεκέμβριο του 2024.
Ωστόσο, κάθε μολυσμένο τερματικό πληρωμών είχε περάσει τουλάχιστον 21 μήνες χωρίς να λάβει αυτή την κρίσιμη ενημέρωση. Μόλις ο εισβολέας εξασφάλιζε τον πλήρη έλεγχο ενός τερματικού πληρωμών, εγκαθιστούσε κρυφά ένα trojan απομακρυσμένης πρόσβασης (RAT), το οποίο είναι ένα είδος λογισμικού υποκλοπής που εκτελείται στο παρασκήνιο. Επειδή αυτά τα τερματικά επεξεργάζονται καθημερινές αγορές σε πραγματικό χρόνο, κάθε μολυσμένο τερματικό μετατράπηκε ουσιαστικά σε μια αυτοματοποιημένη συσκευή υποκλοπής, καταγράφοντας τα στοιχεία των καρτών κάθε φορά που ο πελάτης τις περνούσε ή τις ακουμπούσε.
Τα κλεμμένα αρχεία που ήταν αποθηκευμένα στον διακομιστή του εισβολέα περιλάμβαναν λεπτομερή οικονομικά προφίλ για τουλάχιστον ένα εκατομμύριο πιστωτικές και χρεωστικές κάρτες, οι οποίες συνδέονταν κυρίως με τράπεζες της Βραζιλίας. Οι πληροφορίες των κατόχων καρτών που εκτέθηκαν περιλάμβαναν, εκτός από τα αρχεία πελατών και τεχνικά σχέδια για 782 παραβιασμένα τερματικά POS, στα οποία αναφέρονταν οι εκδόσεις του λειτουργικού συστήματος Windows καθώς και οι συγκεκριμένες πόλεις και χώρες όπου βρίσκονταν.
Αν και η επίθεση επεκτάθηκε σε περισσότερες από 20 χώρες, οι επιχειρήσεις λιανικής και παροχής υπηρεσιών στη Βραζιλία δέχθηκαν το βαρύτερο πλήγμα. Για τους απλούς καταναλωτές των οποίων οι κάρτες πέρασαν από τα μολυσμένα τερματικά, οι συνέπειες συνεπάγονται αυξημένο κίνδυνο μη εξουσιοδοτημένων χρεώσεων και οικονομικής απάτης. Ωστόσο, οι τελικές απώλειες από την τσέπη των θυμάτων θα εξαρτηθούν σε μεγάλο βαθμό από το πόσο γρήγορα θα εντοπίσουν ύποπτη δραστηριότητα και από το πόσο ισχυρά είναι τα μέτρα προστασίας της τράπεζάς τους κατά της απάτης.
Σε γενικές γραμμές, το περιστατικό αποκαλύπτει ένα «τυφλό σημείο» στο σύγχρονο λιανικό εμπόριο: ο εξοπλισμός των ταμείων βασίζεται συχνά σε παλαιότερο λογισμικό που σπάνια ενημερώνεται. Οι επιχειρήσεις αναβάλλουν συχνά την εγκατάσταση ενημερώσεων ασφαλείας, φοβούμενες ότι μια ενημέρωση μπορεί να προκαλέσει σφάλμα στο λογισμικό πληρωμών τους ή να διαταράξει τις καθημερινές πωλήσεις. Οι απατεώνες βασίζονται σε αυτή την διστακτικότητα. Επειδή δείγματα κώδικα για αυτό το κενό ασφαλείας των Windows κυκλοφορούσαν ήδη στο διαδίκτυο, ο εισβολέας δεν χρειάστηκε δεξιότητες για να πραγματοποιήσει μια κλοπή ενός εκατομμυρίου καρτών· απλώς αναζήτησε επιχειρήσεις που δεν είχαν πατήσει το κουμπί «ενημέρωση».
Διαβάστε επίσης
Νέο ψηφιακό μπλακ άουτ; Αναφορές για προβλήματα σε Gmail και υπηρεσίες της Apple

Ακολουθήστε το topontiki.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, τη στιγμή που συμβαίνουν.



Το topontiki.gr σέβεται όλες τις απόψεις, αλλά διατηρεί το δικαίωμά του να μην αναρτά υβριστικά σχόλια και διαφημίσεις. Οι χρήστες που παραβιάζουν τους κανόνες συμπεριφοράς θα αποκλείονται. Τα σχόλια απηχούν αποκλειστικά τις απόψεις των αναγνωστών.


